CAPTCHA: jak zabezpieczyć formularze, nie tworząc barier
Przeczytaj historię
 Dostępne CAPTCHA: najważniejsze wnioski
CAPTCHA mogą wykluczać ludzi: Zagadki obrazkowe, zniekształcony tekst i zadania dźwiękowe są często niemożliwe do wykonania dla osób z niektórymi niepełnosprawnościami.
Niewidoczne weryfikacje nie są automatycznie dostępne: Osoby korzystające z czytników ekranu lub innych technologii wspomagających mogą zostać błędnie uznane za boty, ponieważ ich zachowanie odbiega od tego, czego oczekuje system.
Istnieją alternatywy: Pola typu honeypot, filtry antyspamowe po stronie serwera i nowoczesne metody weryfikacji mogą chronić formularze bez zmuszania użytkowników do rozwiązywania dodatkowych zagadek.
Liczy się cały proces: Jeśli weryfikacja bezpieczeństwa nie jest dostępna, użytkownicy potrzebują innej drogi, aby kontynuować. W przeciwnym razie jedna CAPTCHA może sprawić, że poza tym dostępna strona internetowa stanie się bezużyteczna.
Kontrast kolorów jest odpowiedni, wszystko można obsłużyć za pomocą klawiatury, a czytnik ekranu bez problemu odczytuje całą treść. Strona wydaje się dostępna. Właśnie wypełniłeś wniosek o wydanie dokumentu urzędowego, prawie zarezerwowałeś wizytę u lekarza albo skończyłeś cotygodniowe zakupy online. Pozostało tylko kliknąć „Wyślij”.
Nagle jednak na drodze staje CAPTCHA. Musisz przepisać zniekształcone litery, zaznaczyć rowery na rozmazanych zdjęciach albo przeciągnąć element układanki na właściwe miejsce.
Dla większości osób to po prostu irytujący dodatkowy krok. Dla osób z niepełnosprawnościami może to jednak być bariera, która całkowicie uniemożliwia wykonanie zadania – nawet jeśli reszta strony działa dobrze. Kto nie może wykonać zadania, musi zdać się na pomoc innej osoby albo zrezygnować. Środek ochrony przed spamem odbiera ludziom samodzielność.
CAPTCHA to skrót od „Completely Automated Public Turing test to tell Computers and Humans Apart” (w pełni zautomatyzowany publiczny test Turinga służący do odróżniania komputerów od ludzi). Została opracowana, aby odróżniać ludzi od komputerów lub botów.
CAPTCHA służą głównie do ochrony formularzy przed spamem, fałszywymi kontami i zautomatyzowanymi atakami. Powstaje tu konflikt: środki mające zatrzymać boty mogą też uniemożliwić prawdziwym ludziom korzystanie z usługi.
CAPTCHA zmieniały się na przestrzeni lat wraz z rosnącymi możliwościami botów. Niestety niemal wszystkie popularne rodzaje wykluczają określone grupy użytkowników – z bardzo różnych powodów.
Nie dotyczy to wyłącznie osób z trwałymi niepełnosprawnościami. Wiele osób starszych również ma trudności, gdy pogarsza się ich wzrok, motoryka mała lub koncentracja. Także przejściowe ograniczenia, takie jak złamana ręka czy migrena, mogą utrudnić wykonanie zadania.
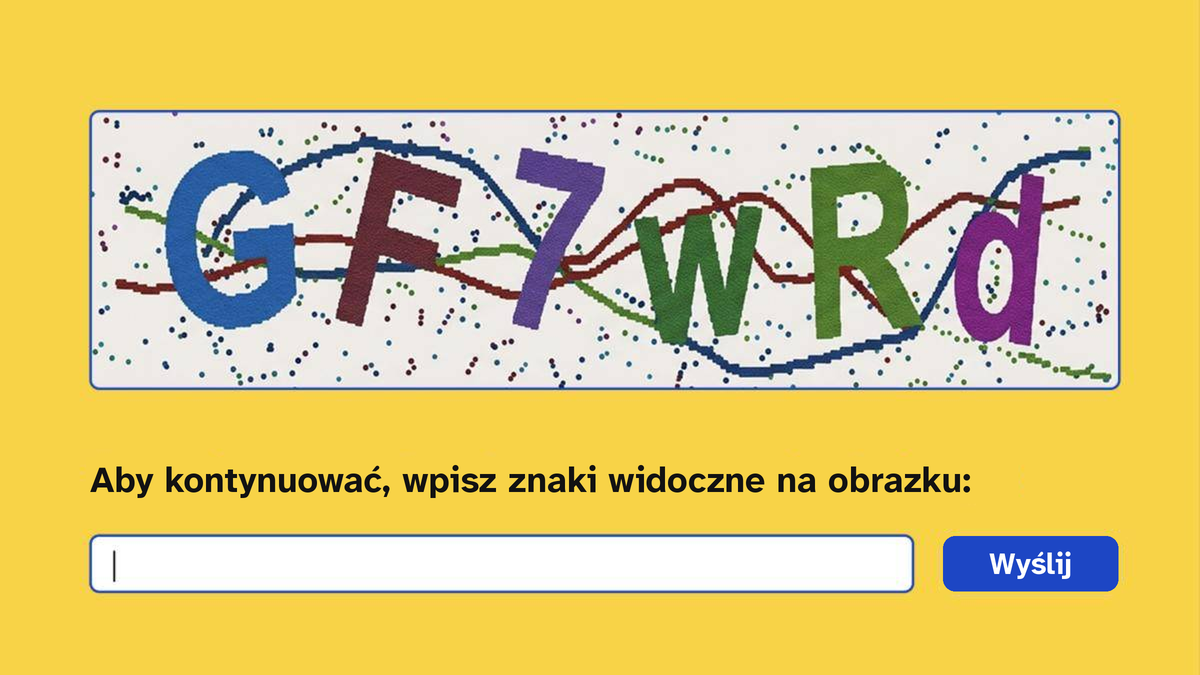 Zniekształcony tekst to klasyczna forma CAPTCHA. Pochodzi z czasów, gdy komputery gorzej niż ludzie rozpoznawały zniekształcone znaki. Dziś jest odwrotnie: badanie z 2023 roku zaprezentowane na konferencji USENIX Security, w którym wzięło udział 1400 uczestników, wykazało, że ludzie poprawnie rozwiązywali CAPTCHA ze zniekształconym tekstem w 50–84% przypadków i potrzebowali na to od 9 do 15 sekund. Boty opisywane w badaniach osiągają skuteczność około 99,8% w czasie poniżej sekundy.
Dla osób niewidomych obraz jest nieczytelny, ponieważ nie ma alternatywy tekstowej. Osoby słabowidzące mogą mieć trudność z odczytaniem mocno zniekształconych znaków o słabym kontraście. A dla osób z dysleksją przepisywanie bezsensownych ciągów znaków stanowi dodatkową barierę.
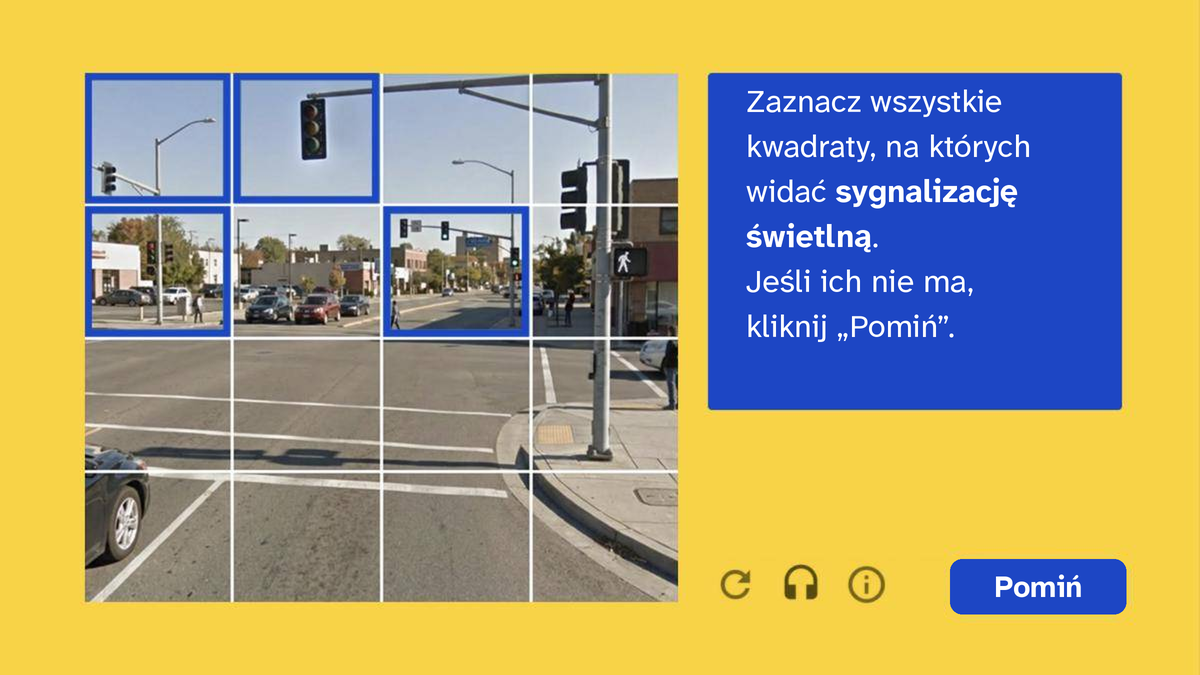 W tych zadaniach użytkownicy mają rozpoznać na zdjęciach sygnalizację świetlną, autobusy, przejścia dla pieszych lub mosty. Wprowadzono je m.in. dlatego, że boty coraz lepiej radziły sobie z odczytywaniem zniekształconego tekstu.
Są szczególnie dobrze znane z Google reCAPTCHA v2, powszechnie uważanej za najpopularniejszą usługę CAPTCHA. Najpierw wyświetla ona pole wyboru „Nie jestem robotem”, a zadania obrazkowe pokazuje często dopiero wtedy, gdy wizyta wydaje się podejrzana.
Osoby niewidome nie mogą rozwiązać tych zagadek, ponieważ obrazy celowo nie mają alternatywy tekstowej – zdradziłaby ona odpowiedź botom. Rozmazane zdjęcia i małe kafelki sprawiają też trudności osobom słabowidzącym lub z ograniczoną motoryką małą.
Nawet bez niepełnosprawności instrukcje mogą być mylące. Czy zaznaczając sygnalizację świetlną, liczy się także słup, czy tylko sam sygnalizator?
CAPTCHA dźwiękowe odczytują na głos cyfry lub słowa, które użytkownicy następnie wpisują w pole. Wprowadzono je jako alternatywę dla osób, które nie widzą obrazu, dlatego często uważa się je za dostępną opcję dla osób niewidomych.
Dla osób głuchych lub słabosłyszących są one jednak bezużyteczne. A dla osób głuchoniewidomych nie działa ani opcja wizualna, ani dźwiękowa.
Aby utrudnić automatyczne rozpoznawanie mowy, nagrania są celowo zniekształcane szumem lub muzyką w tle. W efekcie mogą być trudne do zrozumienia nawet dla osób bez niepełnosprawności słuchu.
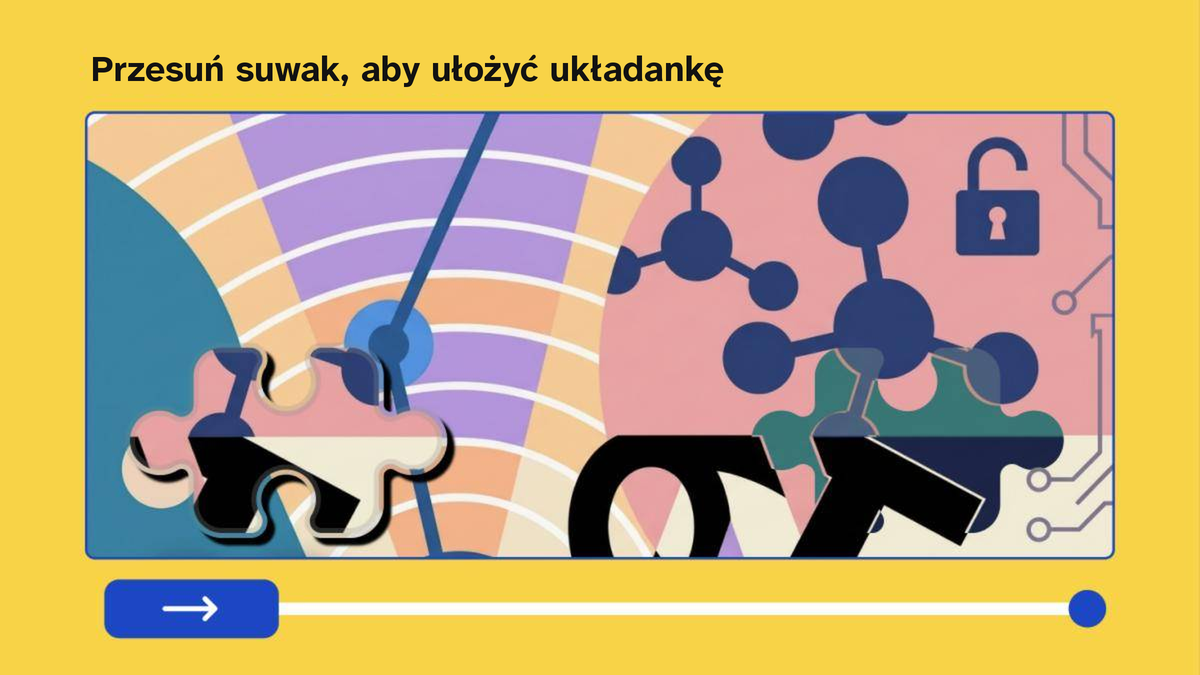 Te zadania wymagają od użytkowników przeciągnięcia elementu układanki lub przesunięcia suwaka dokładnie we właściwe miejsce.
Wymaga to precyzyjnej koordynacji wzrokowo-ruchowej. Może to być niezwykle trudne dla osób korzystających z alternatywnych urządzeń wejściowych lub technologii śledzenia wzroku, a także dla osób z drżeniem rąk.
Takich zadań często nie da się też wykonać za pomocą klawiatury ani czytnika ekranu. A kto nie widzi kształtu lub położenia brakującego elementu, nie ma żadnej możliwości rozwiązania układanki.
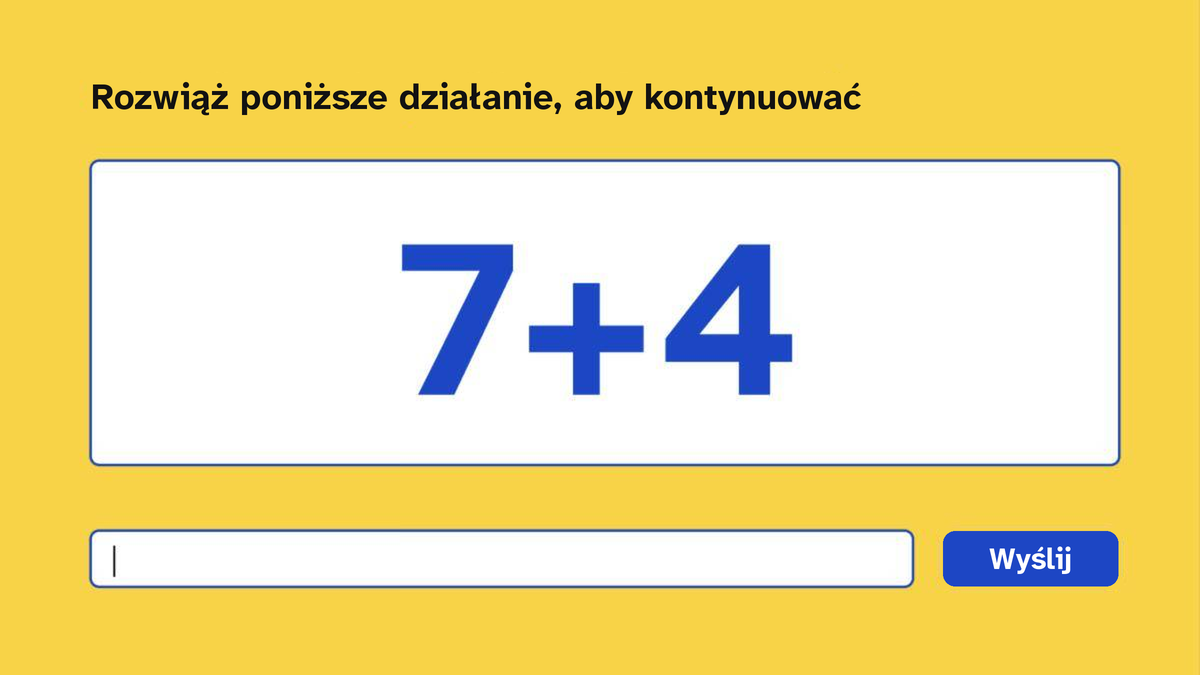 Proste pytania matematyczne, takie jak „Ile to jest 7 + 4?”, mają formę tekstową, dlatego można je uczynić bardziej dostępnymi niż zagadki obrazkowe.
Mogą one jednak nadal tworzyć bariery dla osób z dyskalkulią lub niepełnosprawnościami poznawczymi. Osobom z trudnościami w koncentracji lub uczeniu się dodatkowe zadanie może też przerywać pracę.
Boty natomiast rozwiązują takie pytania bez wysiłku. Zadania matematyczne dają niewielką ochronę, ale bariery dla ludzi pozostają.
Weryfikacje w tle działają niewidocznie i oceniają, w jaki sposób odwiedzający korzystają ze strony – na przykład analizując ruchy myszy, czas spędzony na stronie lub informacje o urządzeniu.
Większość osób w ogóle nie zauważa tych weryfikacji, więc na pierwszy rzut oka wydają się one najbardziej dostępnym rozwiązaniem.
Problemy pojawiają się wtedy, gdy ktoś zostaje błędnie zaklasyfikowany jako bot, ponieważ jego zachowanie odbiega od tego, co system uznaje za typowe. Może się to zdarzyć osobom, które korzystają z technologii wspomagających, nawigują wyłącznie za pomocą klawiatury lub potrzebują więcej czasu.
Mogą one wtedy zostać poproszone o wykonanie widocznego zadania albo w ogóle nie mogą kontynuować. Bez dostępnej alternatywy napotykają dokładnie ten sam problem co w przypadku tradycyjnych CAPTCHA.
Niezależnie od rodzaju CAPTCHA pewne czynniki mogą sprawić, że trudne zadanie stanie się niemożliwe do wykonania:
Limity czasu, których nie można wydłużyć: Zadanie wygasa, zanim osoba korzystająca z technologii wspomagających lub z ograniczoną sprawnością ruchową zdąży je ukończyć.
Brak alternatywnego sposobu dokończenia procesu: Na przykład brak numeru telefonu lub adresu e-mail dla osób, które nie mogą przejść weryfikacji bezpieczeństwa.
Pliki cookie ułatwień dostępu wymagające osobnej rejestracji: Niektórzy dostawcy, tacy jak hCaptcha, oferują plik cookie, który pozwala pominąć zadania wizualne. Aby go otrzymać, użytkownicy muszą zarejestrować się swoim adresem e-mail u zewnętrznego dostawcy, a plik cookie może przestać działać, jeśli przeglądarka blokuje pliki cookie stron trzecich lub użytkownik zmieni urządzenie.
Wytyczne dotyczące dostępności treści internetowych (WCAG) nie zakazują stosowania CAPTCHA. Określają jednak jasne wymagania:
1.1.1 Treść nietekstowa (poziom A): CAPTCHA potrzebuje alternatywy tekstowej opisującej jej cel. Ponadto muszą być dostępne alternatywne formy wykorzystujące różne rodzaje percepcji zmysłowej, na przykład wersja wizualna i dźwiękowa.
3.3.8 Dostępne uwierzytelnianie (minimum) (poziom AA): Nowość w WCAG 2.2. W procesie logowania nie można wymagać testu funkcji poznawczych – takiego jak rozwiązanie zagadki czy przepisanie znaków – chyba że dostępna jest alternatywa lub mechanizm wspomagający. Wyjątkiem na tym poziomie jest rozpoznawanie obiektów, np. „zaznacz wszystkie sygnalizatory świetlne”.
3.3.9 Dostępne uwierzytelnianie (rozszerzone) (poziom AAA): Tutaj wyjątek dotyczący rozpoznawania obiektów już nie obowiązuje.
2.5.7 Ruchy przeciągania (poziom AA): Nowość w WCAG 2.2. Wszystko, co wymaga przeciągania, np. CAPTCHA z suwakiem, musi mieć też możliwość wykonania za pomocą pojedynczych kliknięć lub dotknięć.
2.2.1 Dostosowanie czasu (poziom A): Użytkownicy muszą mieć możliwość wyłączenia, dostosowania lub wydłużenia limitów czasu.
2.1.1 Klawiatura (poziom A): Całe zadanie musi być obsługiwane za pomocą klawiatury.
W UE od 28 czerwca 2025 roku obowiązuje Europejski akt o dostępności (EAA), na przykład w odniesieniu do sklepów internetowych, usług bankowych i procesów rezerwacji. Podstawę techniczną stanowi norma europejska EN 301 549. Jej obecna wersja V3.2.1 odwołuje się do WCAG 2.1 na poziomie AA. Nowa wersja V4.1.1, opublikowana we wrześniu 2026 roku, przyjmuje WCAG 2.2, w tym kryteria 3.3.8 i 2.5.7. Będzie ona obowiązywać jako odniesienie prawne, gdy Komisja Europejska powoła się na nią w Dzienniku Urzędowym UE. Jeśli planujesz swoje formularze teraz, warto już stosować WCAG 2.2.
To zrozumiałe, że operatorzy stron internetowych chcą chronić swoje formularze – zwłaszcza teraz, gdy AI ułatwia zautomatyzowane nadużycia.
Skoro jednak niemal każdy popularny rodzaj CAPTCHA stwarza problemy co najmniej jednej grupie użytkowników, pojawia się pytanie, jak zapewnić ochronę bez tych barier. Nota W3C „Inaccessibility of CAPTCHA” zaleca, aby preferować rozwiązania, które nie wymagają żadnej interakcji ze strony użytkowników.
Istnieją alternatywy, które wymagają od odwiedzających znacznie mniej wysiłku. Nie są one jednak automatycznie dostępne i muszą zostać prawidłowo wdrożone.
Honeypot dodaje do formularza dodatkowe pole, którego ludzie nie widzą. Boty, które automatycznie wypełniają każde pole znalezione w kodzie źródłowym, zdradzają się, wypełniając je, podczas gdy ludzie zostawiają je puste.
To rozwiązanie działa tylko wtedy, gdy pole jest ukryte przed wszystkimi, w tym przed użytkownikami klawiatury i czytników ekranu. W przeciwnym razie prawdziwi ludzie mogliby je wypełnić i zostać zablokowani jako boty:
Najprostsza opcja: Ukryj pole za pomocą display: none lub atrybutu hidden. Będzie wtedy ukryte wizualnie, przed czytnikami ekranu i przed nawigacją klawiaturą.
Jeśli zamiast tego umieszczasz pole poza ekranem: Dodaj tabindex="-1", aby nie dało się do niego przejść klawiaturą, aria-hidden="true", aby czytniki ekranu je pomijały, oraz autocomplete="off", aby przeglądarka nie wypełniała go automatycznie. Etykieta w rodzaju „Pozostaw to pole puste” pomoże, gdyby ktoś jednak do niego dotarł.
W tym podejściu serwer sprawdza, czy zgłoszenie wygląda na prawidłowe, na przykład analizując typowe wzorce spamu lub to, jak szybko wypełniono formularz. Rate limiting dodatkowo ogranicza liczbę żądań, jakie ten sam adres IP może wysłać w krótkim czasie.
Te weryfikacje są niewidoczne dla odwiedzających. Reguły nie mogą jednak wykluczać osób, które wypełniają formularz dłużej, na przykład dlatego, że korzystają z czytnika ekranu lub sterowania głosowego albo mają niepełnosprawność ruchową. Muszą też uwzględniać, że wiele osób może korzystać z tego samego adresu IP, na przykład w biurze lub w domu opieki.
Usługi takie jak Friendly Captcha, reCAPTCHA v3 i Cloudflare Turnstile w dużej mierze obywają się bez widocznych zadań:
Friendly Captcha: niemiecki dostawca. Przeglądarka odwiedzającego rozwiązuje w tle niewielkie zadanie obliczeniowe, które dla pojedynczego odwiedzającego wymaga bardzo mało wysiłku, ale staje się kosztowne dla botów wysyłających dużą liczbę żądań. Według dostawcy usługa ocenia też sygnały ryzyka.
reCAPTCHA v3: nigdy nie wyświetla zadania. Dla każdego żądania zwraca wynik punktowy, a strona decyduje, co dzieje się dalej. Jeśli blokujesz lub przekierowujesz użytkowników z niskim wynikiem, ten kolejny krok również musi być dostępny.
Cloudflare Turnstile: oferuje trzy tryby widgetu. W trybie „Managed” prosi odwiedzających o zaznaczenie pola wyboru tylko wtedy, gdy konieczna jest dodatkowa weryfikacja – bez żadnych zagadek.
Korzystając z usług zewnętrznych, sprawdź, co się dzieje, gdy weryfikacja się nie powiedzie, i czy istnieje dostępna alternatywa. Zastanów się też, jakie dane są przekazywane dostawcy i czy rozwiązanie jest zgodne z RODO. Jeśli dostawca deklaruje dostępność, przetestuj to samodzielnie we własnym formularzu.
W procesach logowania klucze dostępu (passkeys), uwierzytelnianie dwuskładnikowe i linki do logowania wysyłane e-mailem mogą sprawić, że zagadki CAPTCHA staną się zbędne. Zamiast tego opierają się na czymś, czego bot nie może łatwo podrobić, np. na dostępie do konta e-mail lub zarejestrowanego urządzenia.
Metody te pomagają też spełnić kryterium WCAG 3.3.8, ponieważ użytkownicy nie muszą zapamiętywać hasła ani rozwiązywać zagadki. Zadbaj o to, by ludzie mogli wybierać spośród kilku metod: kod, który jest wyłącznie odczytywany na głos, wyklucza na przykład osoby głuche.
Testy automatyczne pozwalają wykryć wiele barier w formularzach, takich jak brakujące etykiety czy niewystarczający kontrast. Dzięki Eye-Able Audit & Report możesz sprawdzić swoje formularze pod kątem takich błędów i naprawić je u źródła. Nasz poradnik dotyczący dostępnych formularzy online pokazuje, na co zwrócić uwagę.
To, czy CAPTCHA da się rzeczywiście wykonać, można jednak sprawdzić tylko ręcznie: za pomocą klawiatury, czytnika ekranu oraz sprawdzając, co się dzieje, gdy weryfikacja się nie powiedzie.
Najlepsza CAPTCHA to brak CAPTCHA.
Niezależnie od tego, jaki rodzaj wybierzesz, istnieje duże prawdopodobieństwo, że wykluczy on co najmniej jedną grupę użytkowników. Nawet osoby bez niepełnosprawności znają frustrację trzeciej rundy z sygnalizacją świetlną.
Strona internetowa może być zaprojektowana z ogromną starannością, ale jeśli ostatni krok nie działa, cały proces kończy się niepowodzeniem. Jeśli potrzebujesz ochrony przed spamem, kieruj się tymi zasadami:
Unikaj widocznych zadań: W pierwszej kolejności stosuj honeypoty, filtry po stronie serwera lub usługi bez zagadek.
Oferuj alternatywy: Jeśli CAPTCHA jest nieunikniona, zapewnij co najmniej dwie formy dla różnych zmysłów, np. wizualną i dźwiękową.
Zawsze zapewniaj inną drogę: Podaj numer telefonu lub adres e-mail dla każdego, kto nie może przejść weryfikacji. Dla osób głuchoniewidomych nie działa ani zadanie wizualne, ani dźwiękowe.
Spraw, by sama CAPTCHA była dostępna: Wszystko musi działać za pomocą klawiatury, bez przeciągania i bez limitów czasu.
Przetestuj cały proces: Użyj klawiatury i czytnika ekranu – sprawdź też, co się dzieje, gdy weryfikacja się nie powiedzie.
Dostępność nie kończy się na projekcie graficznym. Każdy powinien móc dokończyć proces po kliknięciu „Wyślij”.
Ciekawi Cię, jak dostępna jest Twoja strona internetowa? Nasz bezpłatny test dostępności w mniej niż 2 minuty da Ci pierwszy obraz sytuacji.
Nie automatycznie. Tradycyjne CAPTCHA z zagadkami obrazkowymi, zniekształconym tekstem lub zadaniami dźwiękowymi mogą wykluczać osoby z niepełnosprawnościami wzroku, słuchu, ruchowymi lub poznawczymi. Nawet niewidoczne CAPTCHA nie muszą być dostępne, jeśli błędnie uznają prawdziwych użytkowników za boty i nie oferują dostępnej alternatywy.
Wytyczne dotyczące dostępności treści internetowych (WCAG) nie zakazują wprost stosowania CAPTCHA. Muszą one jednak spełniać określone wymagania dotyczące dostępności. Kryterium sukcesu 1.1.1 wymaga na przykład alternatyw tekstowych, które identyfikują i opisują cel CAPTCHA, a także alternatywnych form uwzględniających różne możliwości sensoryczne. Należy też wziąć pod uwagę dostępność z klawiatury i inne odpowiednie wymagania.
Alternatywy to m.in. pola typu honeypot, filtry antyspamowe po stronie serwera, ograniczanie liczby żądań (rate limiting) oraz nowoczesne usługi, takie jak Friendly Captcha czy Cloudflare Turnstile. Rozwiązania te mogą wykrywać lub ograniczać zautomatyzowane żądania, nie wymagając od użytkowników rozpoznawania obrazów ani rozwiązywania zagadek. Nadal jednak trzeba je przetestować pod kątem dostępności.
To zależy od wersji i sposobu wdrożenia. Obrazkowe zadania reCAPTCHA mogą tworzyć bariery dla osób z niepełnosprawnościami wzroku lub ruchowymi. reCAPTCHA v3 korzysta natomiast z oceny ryzyka w tle. Najważniejsze jest to, czy użytkownicy mają dostępny sposób na dokończenie procesu, gdy weryfikacja się nie powiedzie.
Najlepszym rozwiązaniem jest zazwyczaj podejście wielowarstwowe, które ogranicza do minimum dodatkowe zadania dla użytkowników. Może ono obejmować filtry antyspamowe po stronie serwera, ograniczanie liczby żądań oraz prawidłowo wdrożone pola typu honeypot. Kluczowe jest, aby środki bezpieczeństwa nie stawiały w gorszej sytuacji osób z niepełnosprawnościami i aby istniała dostępna alternatywa, jeśli ktoś zostanie błędnie uznany za bota.
Uzyskaj pierwszy przegląd stanu dostępności swojej strony internetowej – bez zobowiązań i bez potrzeby specjalistycznej wiedzy.
Uzyskaj wstępny podgląd stanu dostępności swojej witryny internetowej – bez żadnych zobowiązań i bez konieczności posiadania wcześniejszej wiedzy specjalistycznej.
CAPTCHA: jak zabezpieczyć formularze, nie tworząc barier
Przeczytaj historię
Ile naprawdę kosztuje niedostępna cyfrowo strona internetowa?
Przeczytaj historię
Zmiany w zespole kierowniczym w Eye-Able: Oliver Berchtold
Przeczytaj historię
Jak sprawić by Twoją strona internetowa była zgodną z przepisami o Dostępności Cyfrowej w 8 krokach
Przeczytaj historię
Wezwania dotyczące dostępności w Austrii? Co europejskie firmy muszą wiedzieć już teraz
Przeczytaj historię
Przypadek Carrefoura: Czego naprawdę uczy nas o dostępności
Przeczytaj historię
Ręczne testy dostępności: Dlaczego potrzebujesz czegoś więcej niż testów automatycznych
Przeczytaj historięSkontaktuj się z nami, a chętnie Ci pomożemy.

