
CAPTCHA:er: Hur man skyddar formulär utan att skapa hinder
 Tillgängliga CAPTCHA:er: Viktiga slutsatser
CAPTCHA:er kan exkludera personer: Bildpussel, förvrängd text och ljudutmaningar är ofta omöjliga att klara av för personer med vissa funktionsnedsättningar.
Osynliga checkar är inte automatiskt tillgängliga: Personer som använder skärmläsare eller andra hjälpmedelstekniker kan felaktigt identifieras som bottar eftersom deras beteende skiljer sig från vad systemet förväntar sig.
Det finns alternativ: Honeypot-fält, serversides-spamfilter och moderna verifieringsmetoder kan skydda formulär utan att tvinga användare att lösa extra pussel.
Hela processen spelar roll: Om en säkerhetskontroll inte är tillgänglig behöver användarna ett annat sätt att fortsätta. Annars kan en enda CAPTCHA göra en annars tillgänglig webbplats oanvändbar.
När skräppostskydd blir ett hinder
Färgkontrasten är rätt, allt kan hanteras med ett tangentbord och skärmläsaren läser upp allt innehåll utan problem. Webbplatsen verkar tillgänglig. Du har precis fyllt i en ansökan om ett officiellt dokument, nästan bokat en läkartid eller avslutat din veckovisa webbutik. Allt som återstår är att klicka på "Skicka".
Men plötsligt kommer en CAPTCHA i vägen. Du blir ombedd att skriva förvrängda bokstäver, välja cyklar i suddiga foton eller dra en pusselbit på plats.
För de flesta är detta helt enkelt ett irriterande extra steg. För personer med funktionsnedsättningar kan det dock vara ett hinder som hindrar dem från att slutföra uppgiften alls, även om resten av webbplatsen fungerar bra. Den som inte kan slutföra utmaningen måste förlita sig på någon annans hjälp eller avbryta processen. En spamskyddsåtgärd tar ifrån dem människor deras oberoende.
Vad är CAPTCHA:er och varför används de?
CAPTCHA står för "Completely Automated Public Turning test to tell Computers and Humans Apart". Det utvecklades för att skilja mellan människor och datorer eller bottar.
CAPTCHA används främst för att skydda formulär mot skräppost, falska konton och automatiserade attacker. Detta skapar en konflikt: åtgärder som är utformade för att hålla bottar borta kan också hindra riktiga människor från att använda en tjänst.
Vilka typer av CAPTCHA finns det och vem exkluderas av dem?
CAPTCHA:er har förändrats under åren i takt med att botar har blivit mer kapabla. Tyvärr exkluderar nästan alla vanliga typer vissa grupper av användare, av helt olika skäl.
Detta drabbar inte bara personer med permanenta funktionsnedsättningar. Många äldre kämpar också eftersom deras syn, finmotorik eller koncentrationsförmåga försämras. Och tillfälliga begränsningar, som en bruten arm eller migrän, kan också göra en utmaning svårare.
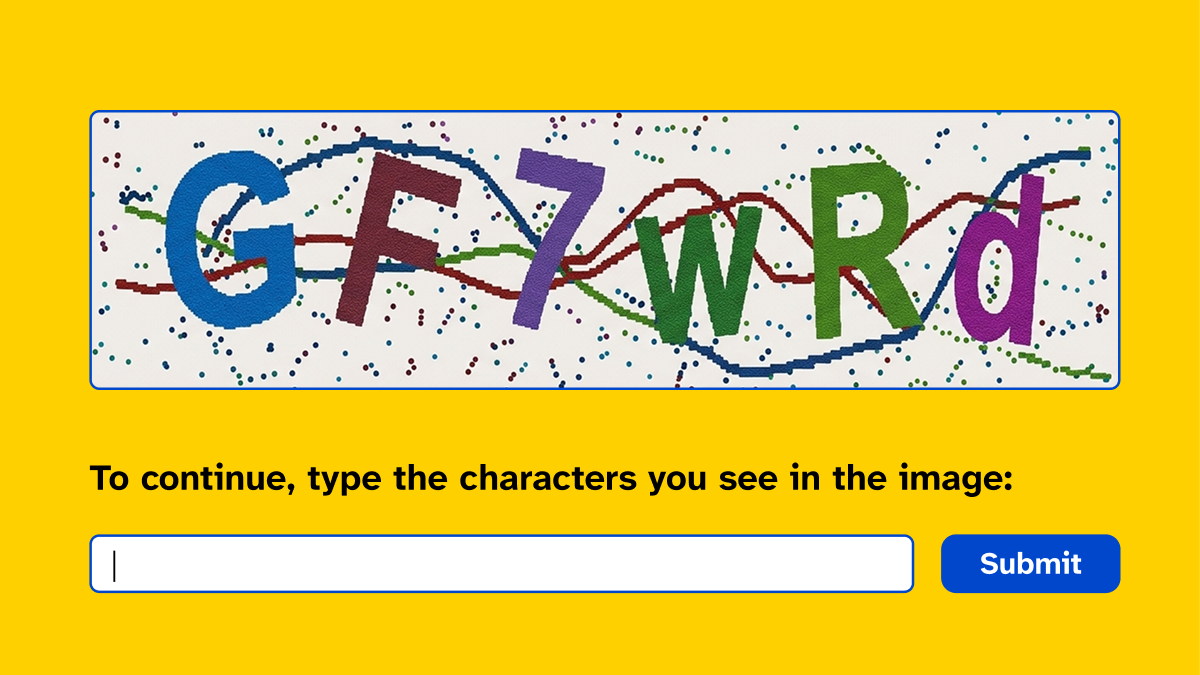
Förvrängd text
Förvrängd text är det klassiska CAPTCHA-formatet. Det härstammar från en tid då datorer var sämre på att känna igen förvrängda tecken än människor. Idag gäller det motsatta: en Studie från 2023 presenterad på USENIX Security med 1 400 deltagare fann man att personer löste CAPTCHA:er med förvrängd text korrekt i 50 till 84 % av fallen och behövde 9 till 15 sekunder. Botar som beskrivs i forskning uppnår cirka 99,8 % noggrannhet på under en sekund.
För blinda användare är bilden oläslig eftersom den inte har något textalternativ. Personer med nedsatt syn kan ha svårt att urskilja kraftigt förvrängda tecken med dålig kontrast. Och för personer med dyslexi skapar det ytterligare ett hinder att skriva meningslösa teckensträngar.
 Bildpussel och rutor
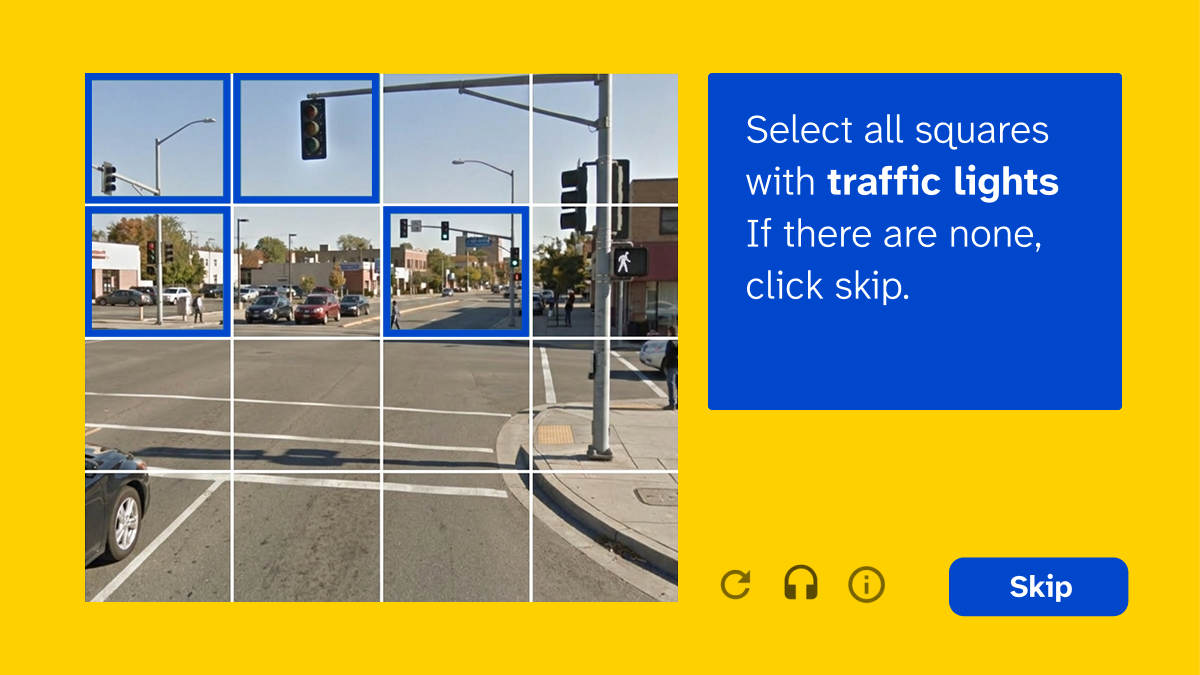
Dessa utmaningar ber användare att identifiera trafikljus, bussar, övergångsställen eller broar i foton. De introducerades delvis för att botar hade blivit allt bättre på att läsa förvrängd text.
De är särskilt välkända från Googles reCAPTCHA v2, allmänt ansedd som den vanligaste CAPTCHA-tjänsten. Den visar först kryssrutan "Jag är inte en robot" och visar ofta bara bildutmaningar när ett besök verkar misstänkt.
Blinda användare kan inte lösa dessa pussel, eftersom bilderna avsiktligt saknar textalternativ – det skulle avslöja svaret för robotar. Suddiga bilder och små rutor orsakar också svårigheter för personer med nedsatt syn eller begränsad finmotorik.
Även utan funktionsnedsättning kan instruktionerna vara förvirrande. Räknas det med stolpen eller bara själva signalen när man väljer ett trafikljus?
 Ljudutmaningar
Ljud-CAPTCHA:er läser upp siffror eller ord som användare sedan skriver in i ett fält. De introducerades som ett alternativ för personer som inte kan se bilden och anses därför ofta vara det tillgängliga alternativet för blinda användare.
För personer som är döva eller hörselskadade är de dock oanvändbara. Och för dövblinda fungerar varken det visuella eller det ljudmässiga alternativet.
För att försvåra automatiserad taligenkänning förvrängs inspelningarna avsiktligt med bakgrundsljud eller musik. Det kan därför vara svårt att förstå även för personer utan hörselnedsättning.
Reglagespel och pussel
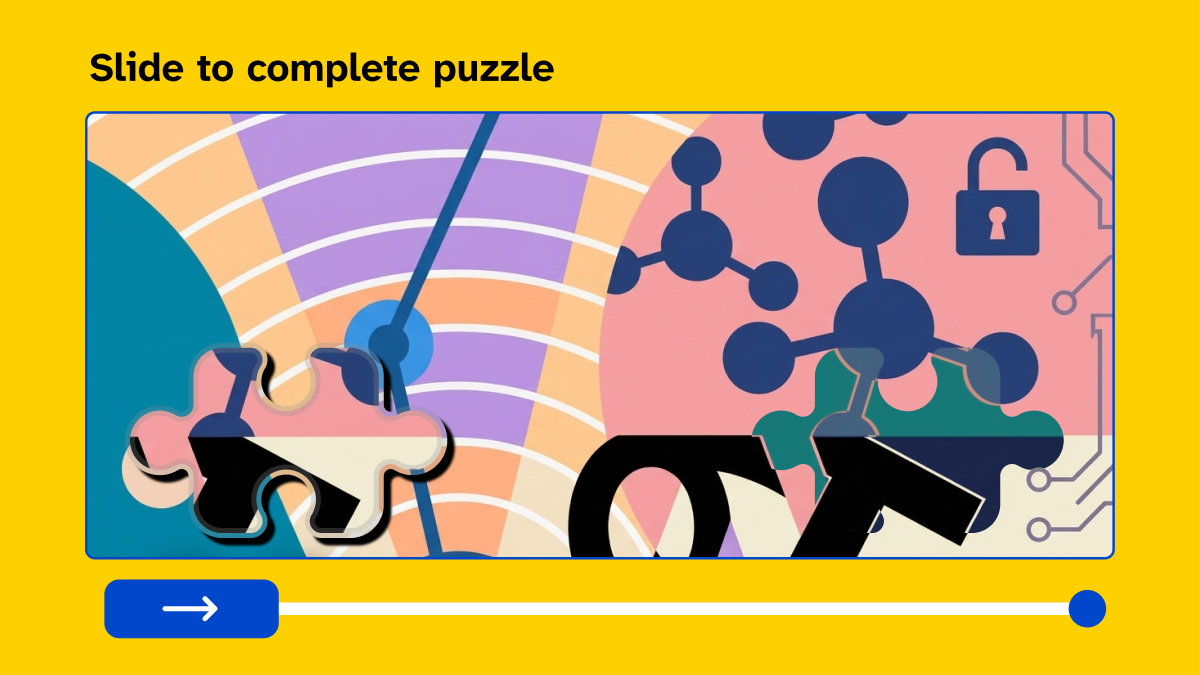
Dessa utmaningar kräver att användarna drar en pusselbit eller flyttar ett reglage till exakt rätt position.
Detta kräver exakt hand-öga-koordination. Det kan vara extremt svårt för personer som använder alternativa inmatningsenheter eller ögonstyrningsteknik, såväl som för personer med skakningar.
Sådana utmaningar kan ofta inte heller lösas med ett tangentbord eller en skärmläsare. Och den som inte kan se formen eller positionen på den saknade pusslet har inget sätt att lösa pusslet.
 Matematikutmaningar
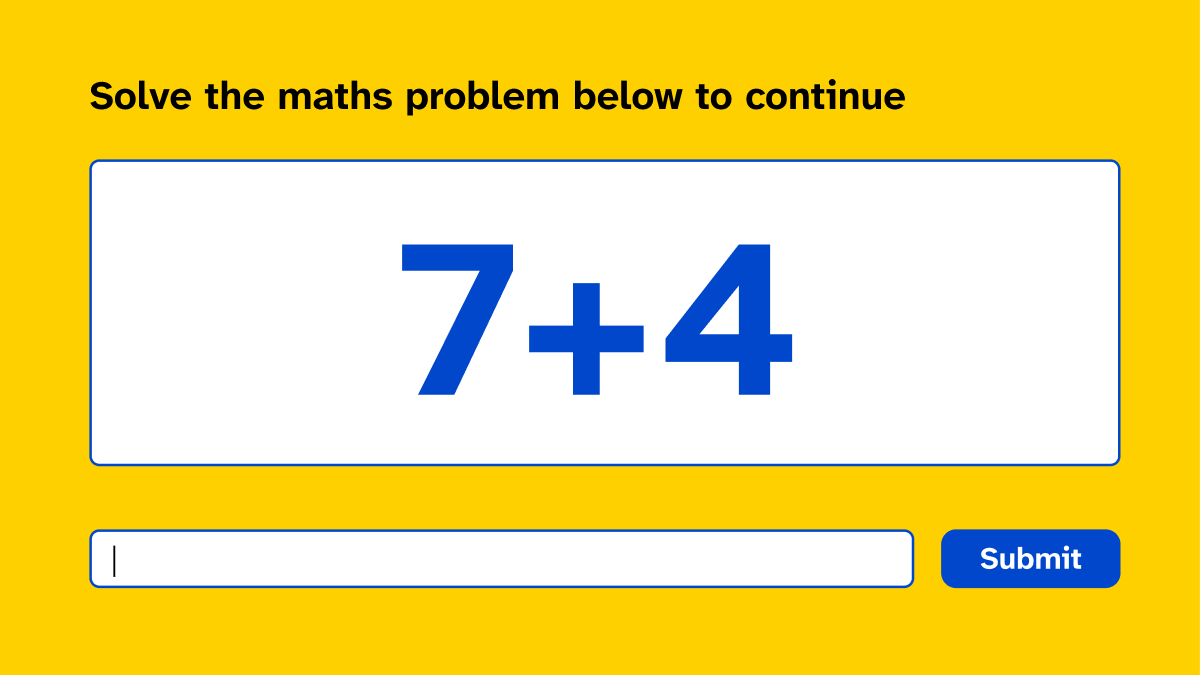
Enkla mattefrågor som "Vad är 7 + 4?" är textbaserade och kan därför göras mer lättillgängliga än bildpussel.
De kan dock fortfarande skapa hinder för personer med dyskalkyli eller kognitiva funktionsnedsättningar. Personer med koncentrations- eller inlärningssvårigheter kan också uppleva att den extra uppgiften avbryter dem.
Botar löser under tiden dessa frågor utan ansträngning. Matematiska utmaningar erbjuder föga skydd, men hindren för människor kvarstår.
 Bakgrundskontroller
 sker osynligt och bedömer hur besökare interagerar med en webbplats, till exempel genom att analysera musrörelser, tid som spenderas på sidan eller enhetsinformation.
De flesta märker inte ens dessa kontroller, så vid första anblicken verkar de vara den mest tillgängliga lösningen.
Problem uppstår när någon felaktigt klassificeras som en bot eftersom deras beteende skiljer sig från vad systemet anser vara typiskt. Detta kan hända personer som använder hjälpmedelsteknik, navigerar endast med ett tangentbord eller behöver mer tid.
De kan då bli ombedda att slutföra en synlig utmaning eller inte kunna fortsätta alls. Utan ett tillgängligt alternativ står de inför exakt samma problem som med traditionella CAPTCHA:er.
Vad förvärrar problemet?
Oavsett CAPTCHA-typ kan vissa faktorer förvandla en svår utmaning till en omöjlig:
Tidsfrister som inte kan förlängas: Uppgiften går ut innan någon som använder hjälpmedel eller har begränsad motorisk kontroll har avslutat.
Inget alternativt sätt att slutföra processen: Till exempel inget telefonnummer eller e-postadress för personer som inte klarar säkerhetskontrollen.
Tillgänglighetscookies som kräver separat registrering: Vissa leverantörer, som hCaptcha, erbjuder en cookie som låter användare hoppa över visuella utmaningar. För att få den måste användare registrera sig med sin e-postadress hos en tredjepartsleverantör, och cookien kan sluta fungera om webbläsaren blockerar tredjepartscookies eller om användaren byter enhet.
Vad säger WCAG och lagen om CAPTCHA:er?
De Riktlinjer för tillgänglighet för webbinnehåll (WCAG) förbjuder inte CAPTCHA:er. Men de ställer tydliga krav:
1.1.1 Icke-textuellt innehåll (nivå A): En CAPTCHA behöver ett textalternativ som beskriver dess syfte. Dessutom, alternativa former med olika typer av sensorisk uppfattning måste finnas tillgänglig, såsom en bild- och en ljudversion.
3.3.8 Tillgänglig autentisering (minimum) (nivå AA): Nytt i WCAG 2.2. I en inloggningsprocess, inget kognitivt funktionstest – som att lösa ett pussel eller transkribera tecken – kan krävas om det inte finns ett alternativ eller en mekanism som hjälper. Att känna igen objekt, som "markera alla trafikljus", är ett undantag på denna nivå.
3.3.9 Tillgänglig autentisering (förbättrad) (nivå AAA): Här gäller inte längre undantaget för objektigenkänning.
2.5.7 Dragrörelser (nivå AA): Nytt i WCAG 2.2. Allt som kräver att man drar, till exempel en skjutreglage med CAPTCHA, behöver också ett sätt att slutföra det med enstaka klick eller tryck.
2.2.1 Justerbar tid (nivå A): Användare måste kunna stänga av, justera eller förlänga tidsgränser.
2.1.1 Tangentbord (nivå A): Hela utmaningen måste kunna hanteras med ett tangentbord.
I EU, den Europeiska tillgänglighetslagen (EAA) har gällt sedan den 28 juni 2025, till exempel för webbutiker, banktjänster och bokningsprocesser. Den tekniska grunden är den europeiska standarden EN 301 549. Dess nuvarande version V3.2.1 hänvisar till WCAG 2.1 nivå AA. Den ny version V4.1.1, publicerad i september 2026 , antar WCAG 2.2, inklusive 3.3.8 och 2.5.7. Den gäller som rättslig referens när Europeiska kommissionen hänvisar till den i EU:s officiella tidning. Om du planerar dina formulär nu är det klokt att följa WCAG 2.2 redan nu.
Kan man skydda formulär från skräppost utan CAPTCHA?
Det är förståeligt att webbplatsoperatörer vill skydda sina formulär, särskilt nu när AI gör automatiserat missbruk enklare.
Men om nästan alla vanliga CAPTCHA-typer skapar problem för minst en grupp användare, är frågan hur man kan tillhandahålla skydd utan dessa hinder. W3C:s anmärkning om Otillgänglighet av CAPTCHA rekommenderar att man föredrar metoder som inte kräver någon interaktion från användarna.
Det finns alternativ som kräver mycket mindre ansträngning från besökarna. De är dock inte heller automatiskt tillgängliga och måste implementeras korrekt.
Honungsgrytfält
En honeypot lägger till ett extra fält i ett formulär som folk inte ser. Botar som automatiskt fyller i alla fält de hittar i källkoden avslöjar sig själva genom att fylla i det, medan folk lämnar det tomt.
Den här metoden fungerar bara om fältet är dolt för alla, inklusive tangentbords- och skärmläsaranvändare. Annars kan riktiga personer fylla i det och blockeras som botar:
Enklaste alternativet: Dölj fältet med
display: noneeller denhiddenattribut. Det döljs sedan visuellt, från skärmläsare och från tangentbordsnavigering.Om du istället placerar fältet utanför skärmen: Tillägga
tabindex="-1"så den kan inte nås med tangentbordet,aria-hidden="true"så skärmläsare ignorerar det, ochautocomplete="off"så att webbläsaren inte fyller i det automatiskt. En etikett som "Lämna detta fält tomt" hjälper ifall någon skulle nå det.
Serversidans skräppostfilter och hastighetsbegränsning
Med den här metoden kontrollerar servern om ett inskick ser legitimt ut, till exempel genom att analysera vanliga skräppostmönster eller hur snabbt ett formulär fylldes i. Hastighetsbegränsningar begränsar också hur många förfrågningar samma IP-adress kan skicka inom en kort period.
Dessa kontroller är osynliga för besökare. Reglerna får dock inte utesluta personer som tar längre tid på sig att fylla i ett formulär, till exempel för att de använder en skärmläsare eller röststyrning eller har en motorisk funktionsnedsättning. De måste också ta hänsyn till att många personer kan dela en IP-adress, till exempel på ett kontor eller ett vårdhem.
Moderna tjänster utan pussel
Tjänster som Friendly Captcha, reCAPTCHA v3 och Cloudflare Turnstile klarar sig i stort sett utan synliga utmaningar:
Vänlig Captcha: en tysk leverantör. Besökarens webbläsare löser en liten beräkningsuppgift i bakgrunden, vilket kräver väldigt lite ansträngning för en enskild besökare men blir dyrt för bottar som skickar ett stort antal förfrågningar. Enligt leverantören utvärderar den även risksignaler.
reCAPTCHA v3: visar aldrig en utmaning Den returnerar en poäng för varje begäran, och webbplatsen bestämmer vad som händer härnäst. Om du blockerar eller omdirigerar användare med låg poäng måste det nästa steget också vara tillgängligt.
Cloudflare-vändkorset: erbjudanden tre widgetlägen I "Hanterat" läge ombeds besökare bara att markera en kryssruta om en ytterligare kryssruta behövs – det finns inga pussel.
När du använder externa tjänster, kontrollera vad som händer om verifieringen misslyckas och om ett tillgängligt alternativ finns tillgängligt. Överväg även vilka data som delas med leverantören och om lösningen följer GDPR. Om en leverantör påstår sig vara tillgänglig, testa detta själv i ditt eget formulär.
Lösenord, tvåfaktorsautentisering och magiska länkar
För inloggningsprocesser kan lösenord, tvåfaktorsautentisering och e-postbaserade inloggningslänkar göra CAPTCHA-pussel onödiga. Istället förlitar de sig på något som en bot inte enkelt kan imitera, till exempel åtkomst till ett e-postkonto eller en registrerad enhet.
Dessa metoder hjälper också till att uppfylla WCAG 3.3.8, eftersom användarna inte behöver komma ihåg ett lösenord eller lösa ett pussel. Se till att folk kan välja mellan flera metoder: en kod som bara läses upp, till exempel, exkluderar döva personer.
Hur Eye-Able kan hjälpa till
Automatiserade tester kan hitta många hinder i formulär, såsom saknade etiketter eller otillräcklig kontrast. Eye-Able Granskning och rapport , kan du kontrollera dina formulär för sådana fel och åtgärda dem vid källan. Vår guide till tillgängliga onlineformulär visar vad man ska se upp för.
Huruvida en CAPTCHA faktiskt kan fyllas i kan dock bara testas manuellt: med ett tangentbord, med en skärmläsare och genom att kontrollera vad som händer när verifieringen misslyckas.
Slutsats
Den bästa CAPTCHA:n är ingen CAPTCHA alls.
Oavsett vilken typ du väljer finns det en god chans att den kommer att exkludera minst en grupp användare. Även personer utan funktionsnedsättningar känner till frustrationen med den tredje omgången av trafikljus.
En webbplats kan utformas med stor omsorg, men om det sista steget inte fungerar misslyckas hela processen. Om du behöver skydd mot spam, följ dessa principer:
Undvik synliga utmaningar: Använd först honeypots, serversidesfilter eller tjänster utan pussel.
Erbjud alternativ: Om en CAPTCHA är oundviklig, ange minst två former för olika sinnen, såsom visuella och auditiva.
Erbjud alltid ett annat sätt: Ange ett telefonnummer eller en e-postadress för alla som inte klarar kontrollen. Varken en visuell eller en ljudutmaning fungerar för dövblinda personer.
Gör själva CAPTCHA:n tillgänglig: Allt måste fungera med ett tangentbord, utan att dra och utan tidsbegränsningar.
Testa hela processen: Använd ett tangentbord och en skärmläsare, inklusive vad som händer när verifieringen misslyckas.
Tillgängligheten slutar inte vid designen. Alla ska kunna slutföra processen efter att ha klickat på "Skicka".
Nyfiken på hur tillgänglig din egen webbplats är? gratis tillgänglighetskontroll ger dig en första överblick på mindre än 2 minuter.
Vanliga frågor: CAPTCHA och tillgänglighet
Är CAPTCHA:er tillgängliga?
Inte automatiskt. Traditionella CAPTCHA:er som involverar bildpussel, förvrängd text eller ljudutmaningar kan exkludera personer med syn-, hörsel-, motoriska eller kognitiva funktionsnedsättningar. Även osynliga CAPTCHA:er är inte nödvändigtvis tillgängliga om de felaktigt identifierar legitima användare som bottar och inte erbjuder något tillgängligt alternativ.
Bryter CAPTCHA:er mot WCAG?
CAPTCHA är inte uttryckligen förbjudna enligt riktlinjerna för tillgänglighet för webbinnehåll (WCAG). De måste dock uppfylla vissa tillgänglighetskrav. Framgångskriterium 1.1.1 kräver till exempel textalternativ som identifierar och beskriver syftet med en CAPTCHA, samt alternativa former som tillgodoser olika sensoriska förmågor. Tangentbordstillgänglighet och andra relevanta krav måste också beaktas.
Vilka alternativ finns det till CAPTCHA?
Alternativ inkluderar honeypot-fält, serversides-spamfilter, hastighetsbegränsning och moderna tjänster som Friendly Captcha eller Cloudflare Turnstile. Dessa lösningar kan upptäcka eller begränsa automatiserade förfrågningar utan att användarna behöver identifiera bilder eller lösa pussel. De behöver dock fortfarande testas för tillgänglighet.
Är Google reCAPTCHA tillgängligt?
Det beror på versionen och hur den implementeras. Bildbaserade reCAPTCHA-utmaningar kan skapa hinder för personer med syn- eller motoriska funktionsnedsättningar. reCAPTCHA v3, å andra sidan, använder bakgrundsriskbedömning. Det som är viktigast är om användarna har ett tillgängligt sätt att slutföra processen om verifieringen misslyckas.
Hur kan man skydda formulär från skräppost utan att skapa tillgänglighetshinder?
En skiktad metod som minimerar ytterligare uppgifter för användare är generellt det bästa alternativet. Detta kan inkludera spamfilter på serversidan, hastighetsbegränsning och korrekt implementerade honeypot-fält. Nyckeln är att säkerställa att säkerhetsåtgärder inte missgynnar personer med funktionsnedsättningar och att ett tillgängligt alternativ finns tillgängligt om någon felaktigt identifieras som en bot.
Få en första översikt över din webbplats tillgänglighetsstatus – utan förpliktelser och utan krav på förkunskaper.
Filter

